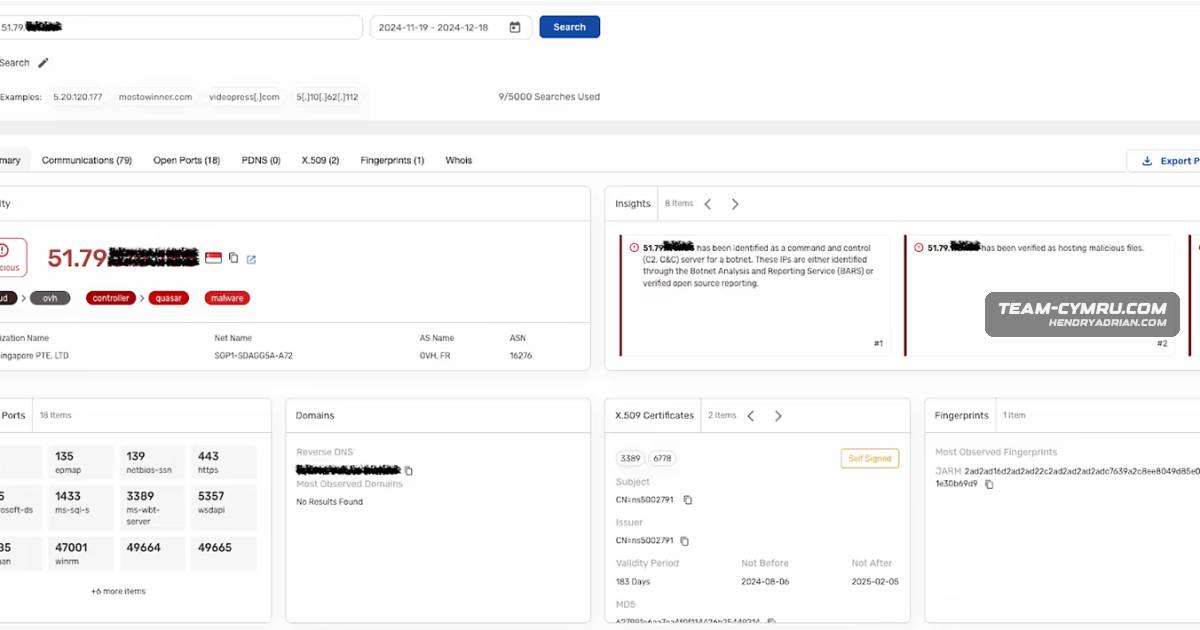
Team Cymru Details Scout and Recon Workflows for Threat Hunting
Team Cymru describes how its SecOps team uses Scout and Recon to investigate alerts, suspicious emails and malware, hunt for unusual activity involving public IP space, and automate threat-intelligence queries.