BeCtrl Backdoor Uses DLL Sideloading in Policy-Themed Lures
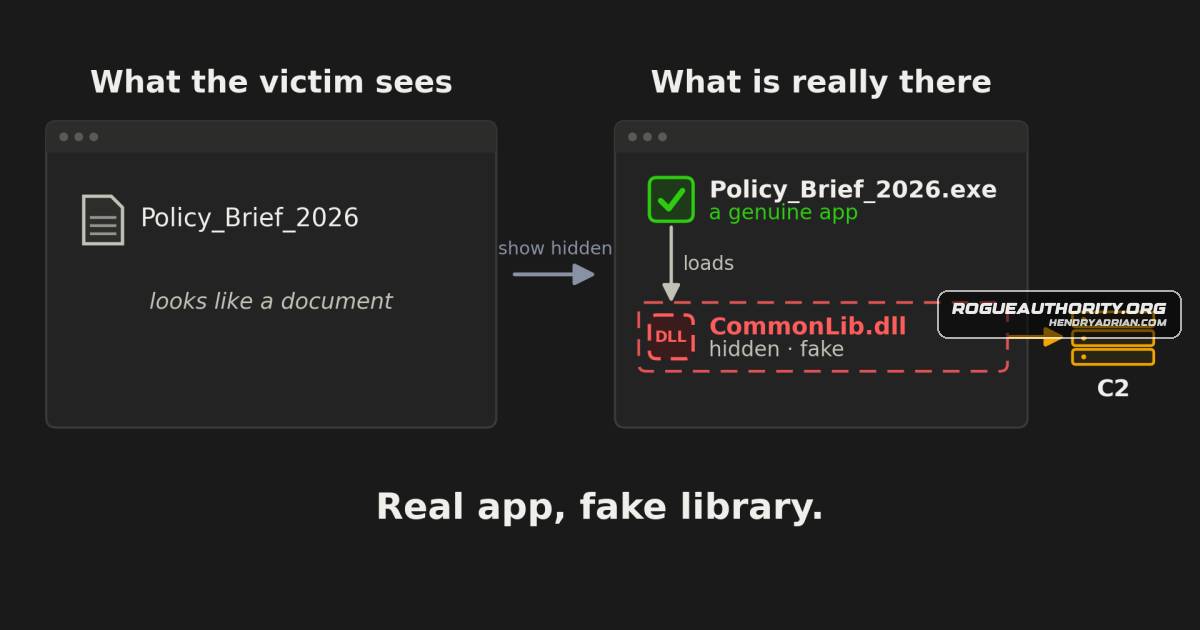
Researchers analyzed BeCtrl, a backdoor delivered through trojanized PDFgear, Greenshot, and Snoop applications. It uses DLL sideloading, persists via registry entries or scheduled tasks, and supports remote commands and file uploads; observed C2 sessions received no.