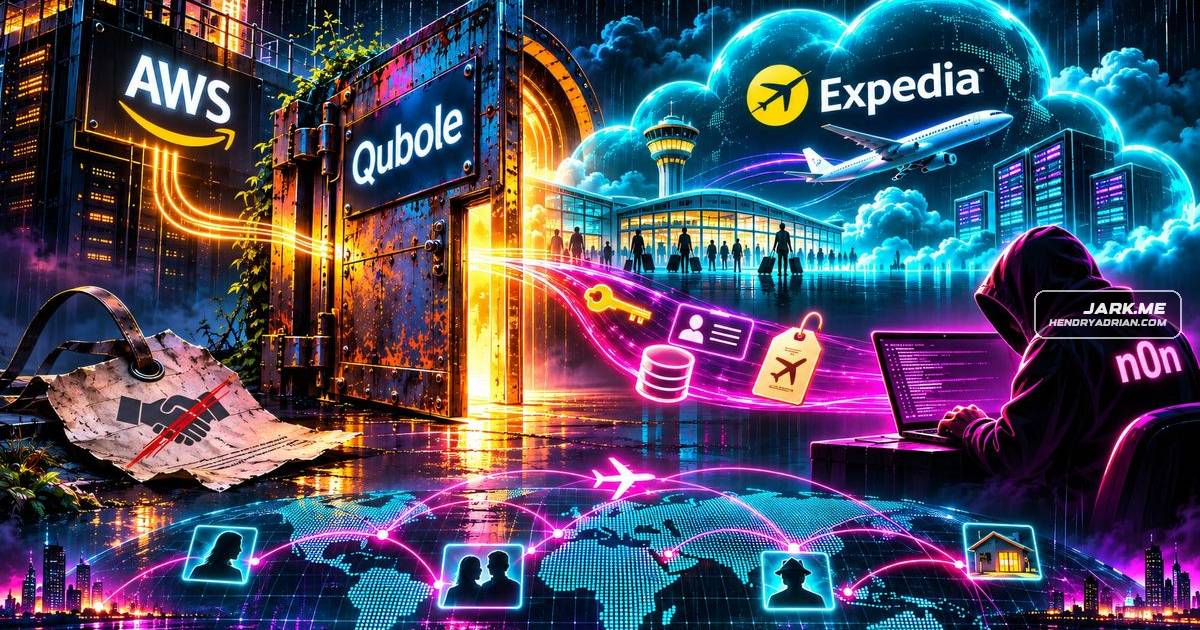
Expedia Confirms Third-Party Breach as Qubole Link Remains Unverified
Researchers traced Qubole-linked AWS credentials using dormant customer roles to access secrets and S3 data across multiple environments. Expedia confirmed a breach via an unnamed provider; its Qubole link and n0n’s full data claims remain unverified.