MongoDB Patches Critical Unauthenticated Flaw That Can Crash Lagging Replica-Set Members
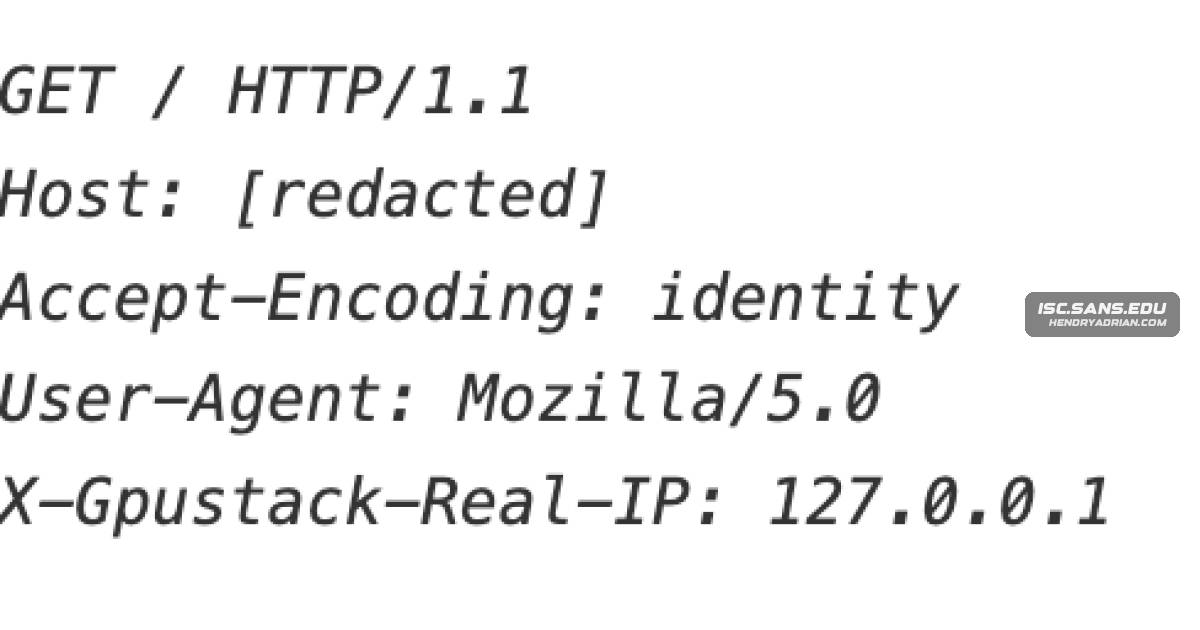
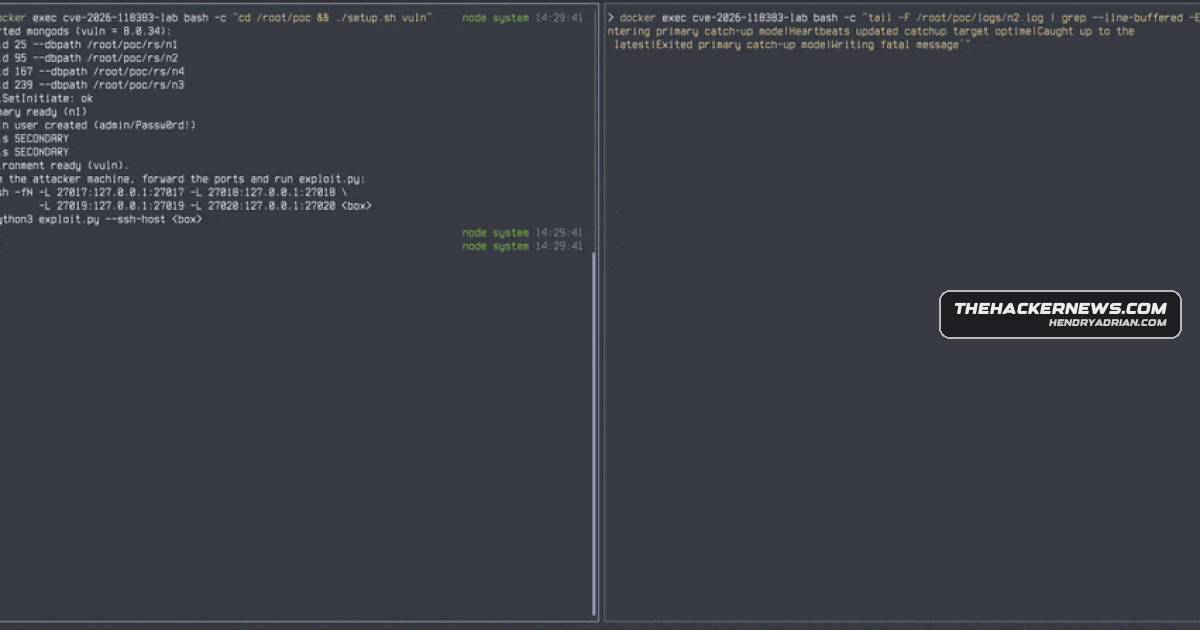
CVE-2026-118383 lets unauthenticated clients send two requests that can trigger a crash when a lagging MongoDB replica-set member wins failover. MongoDB released fixes; researchers did not achieve code execution in their lab.