
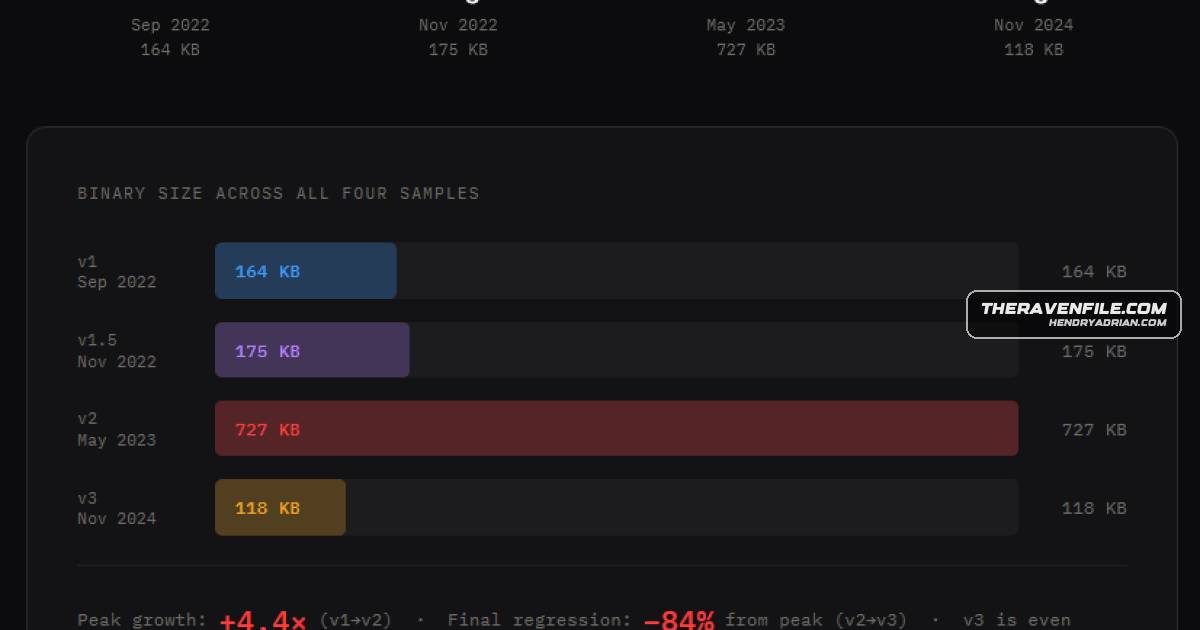
Analysis Tracks Grixba’s Evolution Across Four Play Ransomware Samples
The analysis tracks four Grixba samples from 2022–2024, describing shifts from a .NET infostealer to modular reconnaissance and a smaller staged loader, while WMI/WinRM enumeration and an RDP drop path remain detection opportunities.