
Storm Claims Ransomware Attack on TheraCare
Ransomware group Storm claims it targeted US healthcare and educational organization TheraCare, disrupting clinical and educational services. The claim is unverified.
Monitors ransomware victims, threat groups, leak-site activity, and newly disclosed ransomware incidents.
2764 articles
Ransomware group Storm claims it targeted US healthcare and educational organization TheraCare, disrupting clinical and educational services. The claim is unverified.
Ransomware group Storm claims it affected Quebec ambulance cooperative CETAM’s operations. The post says the claim is unconfirmed; CETAM serves nearly 20,000 emergency calls annually.
A ransomware.live post records LockBit5’s claim targeting capitalbankhaiti[.]biz. The post says the claim is unverified; no official confirmation is provided.
LockBit5 claims it targeted Consilio, a US-based legal software and services company. The claim is unverified; the record lists October 1, 2026 as the publication date and October 8 as the discovery date.
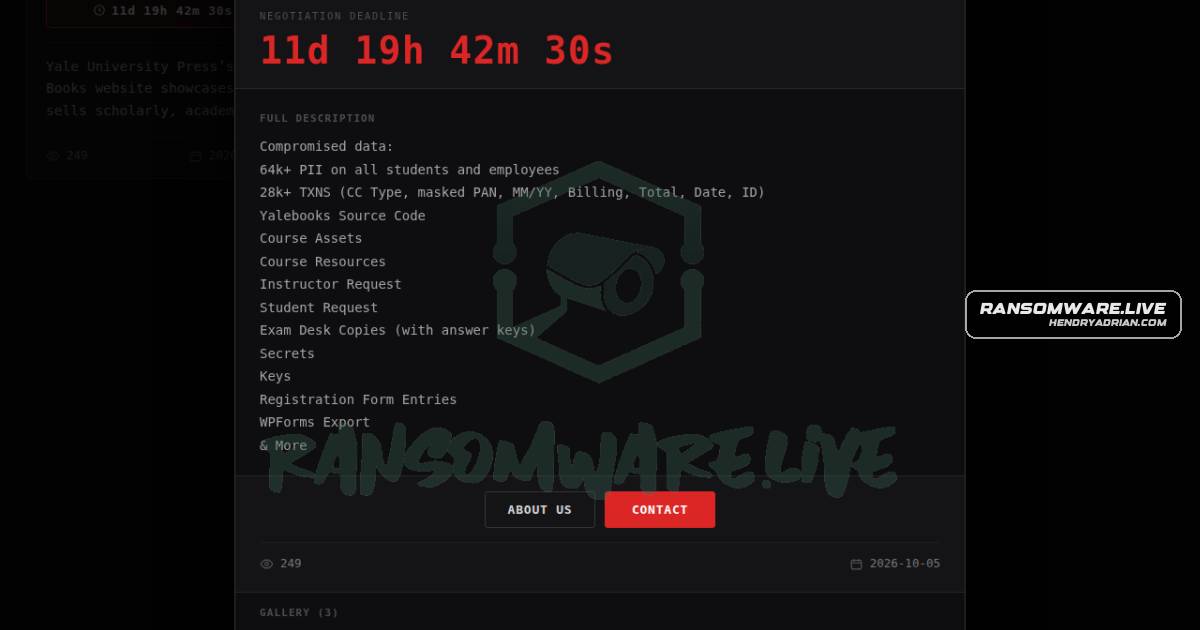
Scarlettgroup claimed an October 2026 ransomware attack targeting Yale Books, yalebooks[.]yale[.]edu. The post says access to the site was disrupted but notes the claim has not been independently confirmed.

A monitoring post records BYOD’s unverified ransomware claim against T-Mobile, threatening further action and saying allegedly stolen data will not yet be published.
Ransomware.live reports an unverified DragonForce claim targeting Petrosul, which operates fuel terminals in Sorocaba, Paulínia, and Senador Canedo, Brazil. The article says the claimed impact on operations is unconfirmed.

SilentRansomGroup claims K… in an unspecified country as a ransomware victim. The company name is redacted while a disclosure timer is active; the claim is unverified.
Ransomware group Interlock claims it exposed patient and employee data from Riviera Healthcare Center. The post says the claim is unconfirmed.
Ransomware group incransom claims it encrypted systems at The New Community School in Richmond, Virginia, disrupting school operations. The post says the claim is unconfirmed.
Dragonforce claims it stole 676 GB of customer, partner, and employee data from French company R,ÉSO and locked its network, including nearly 8 TB of Veeam backups. The claims are unverified.
The ransomware group Panzer claims it compromised the University of Rostock in Germany. The claim was published October 7, 2026, and is unverified; the post says academic operations were reportedly affected. Source: hxxp://pnzruro7syvwvefx5mpo2fhzi4jftgquynsqf3vy5x3no57
Qilin claims it targeted Matadero Frigorífico Avinyó, a Spanish food producer. The ransomware.live post says the claim is unverified.
Qilin claimed Qatar National Import & Export in Qatar as a ransomware victim. The monitoring post, dated October 7, 2026, says the claim has not been independently confirmed.
The incransom ransomware group claimed to have targeted the UAE Pro League. The report says the claim is unverified and notes the group’s stated intent to disrupt operations or extract value.
Incransom claims to have compromised Tec Imports, a Brazil-based logistics provider. The report says the claim is unverified.
A ransomware.live record says incransom claimed an attack on U.S. financial services organization Wavecrest HFA, reporting 12,143 encrypted files across 267 folders. The claims are unverified.
Ransomware group incransom claims to have targeted Harbor Pacific Contractors, saying the intrusion disrupted client operations. The post notes the claim is unverified.
Ransomware group UmBra claims it attacked Saudi cybersecurity firm Raqib, disrupting access to services and data. The claims are unverified.
UmBra claims it targeted Egypt-based IT services company SANAtech Global Solutions in an intrusion intended to disrupt operations and demand ransom. The claim is unverified; no company statement is included.
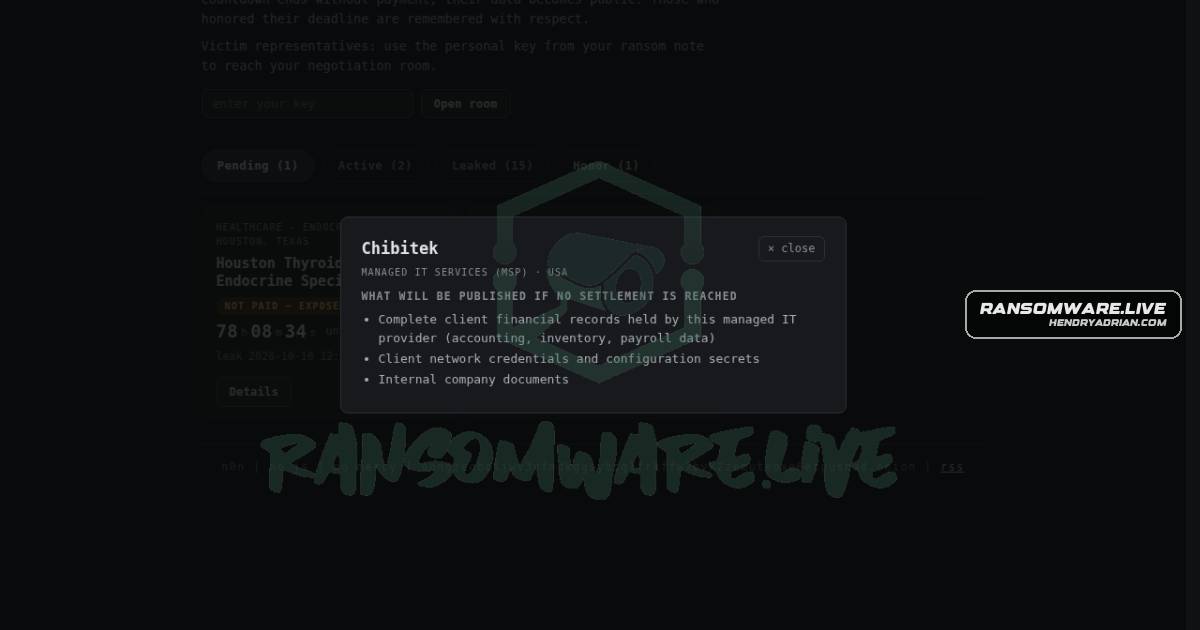
Ransomware group N0n claims it stole Chibitek client financial records, network credentials, configuration secrets, and internal documents. The claim says the data was exposed on October 11, 2026; it is unverified.
A ransomware claim attributed to SilentRansomGroup names Andersen Group as the victim and alleges operational disruption and payment demands. The report says the claims are unconfirmed.
Qilin claimed responsibility for a ransomware incident targeting Spanish professional-services firm EPTISA. The post alleges system disruption and potential data compromise but says the claims are unconfirmed.
The Termite ransomware group claims it targeted Aon and disrupted its Risk Capital and Human Capital operations. The article says the claim has not been independently confirmed.