
Krybit Claims Delhi Heart & Lung Institute as a Ransomware Victim
Summary
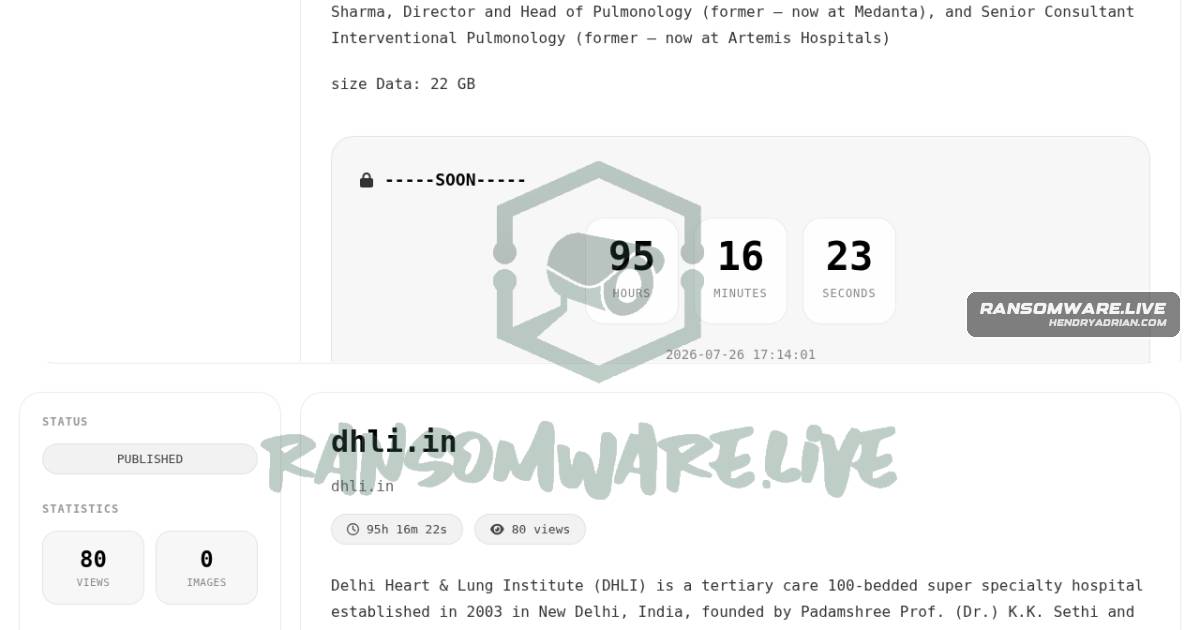
Ransomware.live lists Delhi Heart & Lung Institute (DHLI) as a victim claimed by the Krybit group, citing a post on the group’s leak site dated July 22, 2026. The claim is unconfirmed.
Key points
- The record identifies Delhi Heart & Lung Institute (DHLI) as the named victim.
- Krybit is identified as the ransomware actor making the claim.
- The claim is attributed to a Krybit leak-site post and monitored by ransomware.live.
- The article says the claim’s accuracy is unconfirmed.
Article Details
- Victim
- Delhi Heart & Lung Institute (DHLI)
- Victim Domain
- dhli.in
- Claim Date
- 2026-07-22
- Encryption Status
- Unknown
- Exfiltration Status
- Unknown
- Leak Status
- A claim was published on the ransomware group's blog; no leaked data or data publication is described, and the claim is unverified.