
Critical ScreenConnect flaw exploited in attacks; CISA orders federal agencies to patch
Summary
CISA says attackers are exploiting ScreenConnect flaw CVE-2026-84869. ConnectWise patched it in version 26.6.5 and recommends disabling TransferFiles permissions temporarily; over 1,000 exposed instances remain unpatched.
Key points
- CISA added CVE-2026-84869 to its actively exploited vulnerabilities catalog and ordered U.S. federal agencies to address it within three days.
- The missing-authorization flaw affects ScreenConnect clients and can allow attackers with basic privileges to transfer or execute files without user interaction.
- ConnectWise advises disabling TransferFiles permissions as a temporary mitigation.
- The vulnerability is patched in ScreenConnect 26.6.5 and later.
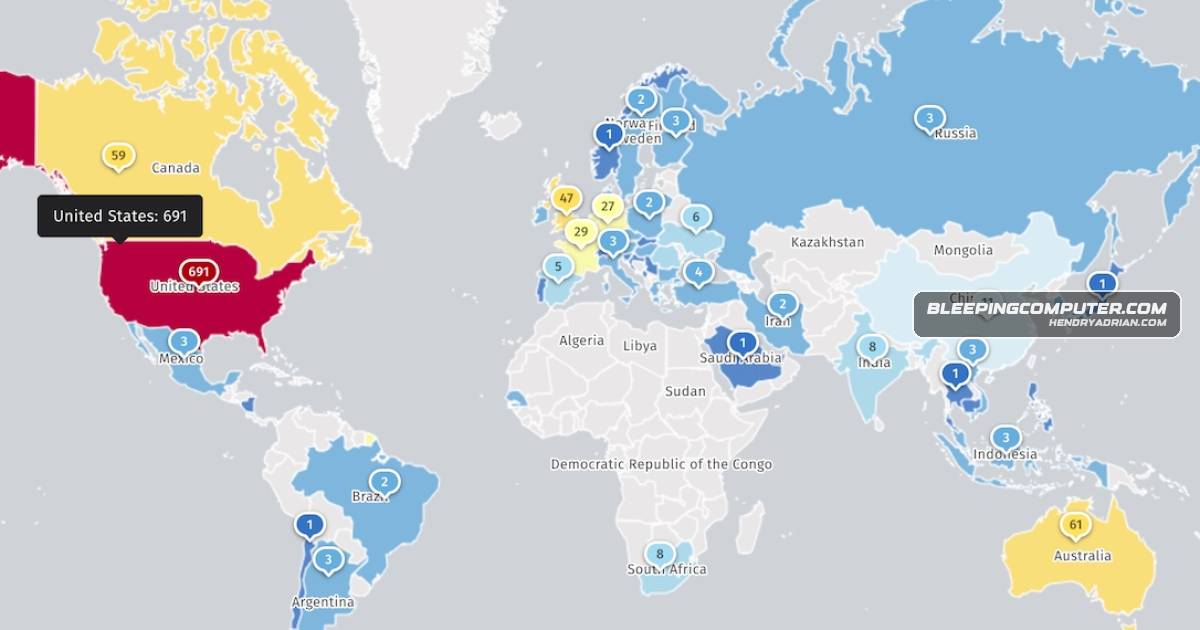
- Shadowserver tracks more than 1,000 exposed, unpatched ScreenConnect instances, including 758 in North America and 180 in Europe.
Article Details
- Vulnerability Types
- Improper privilege management
- Missing authorization
- Severity
- Critical
- Exploitation Status
- active
- Exploit Availability
- unknown
- Patch Status
- available
- Workarounds
- Disable TransferFiles permissions.