Bitwarden Confirms Malicious CLI Release in Checkmarx Supply-Chain Campaign
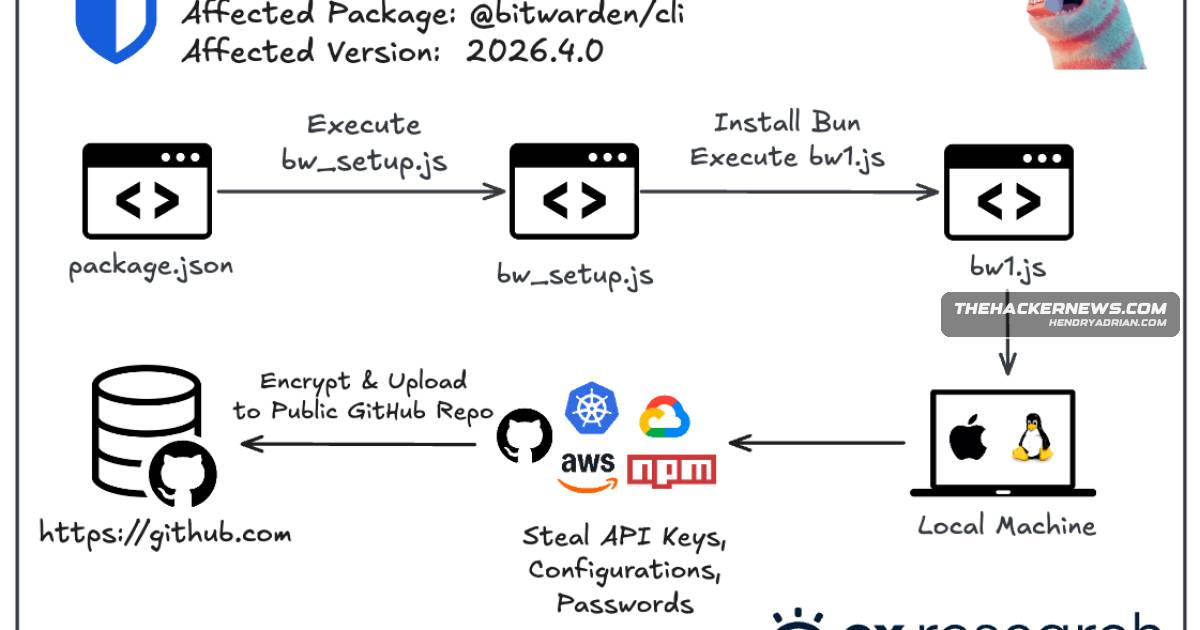
Bitwarden confirmed a brief compromise of its npm CLI release, @bitwarden/[email protected], containing a preinstall credential stealer. Researchers linked it to the Checkmarx campaign; Bitwarden found no evidence vault data or production systems were compromised.