
Safepay Claims Ransomware Attack on Austrian Municipality’s reichenau.at
Summary
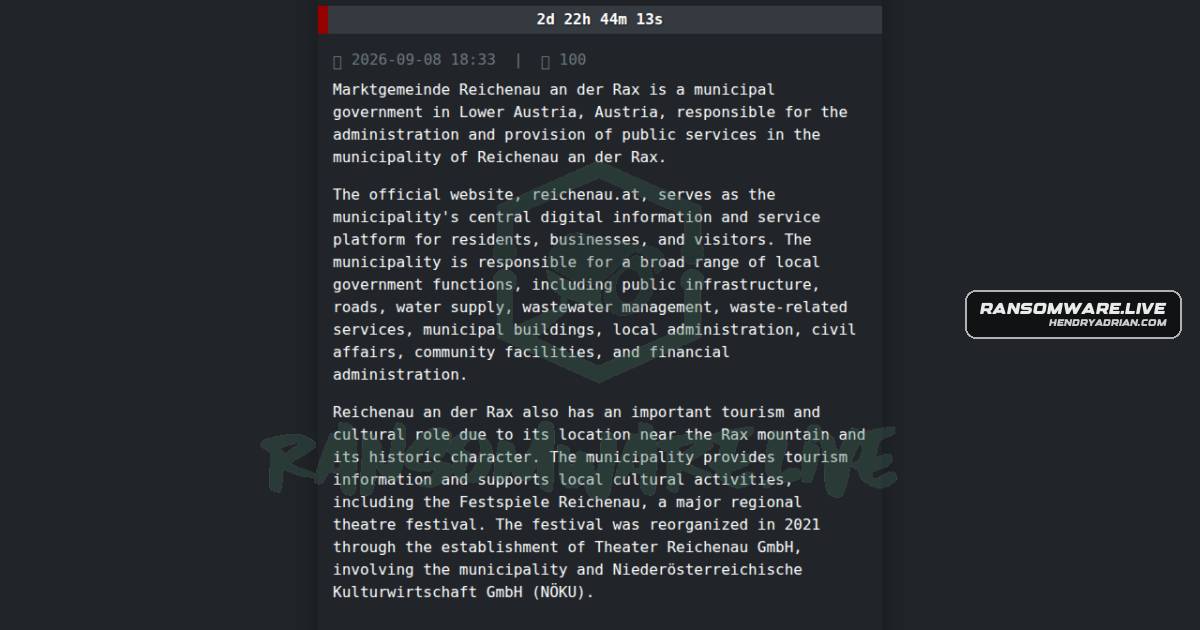
Ransomware.live records an unverified Safepay claim targeting reichenau.at in Austria, published and discovered on September 8, 2026. The post says it cannot confirm the claim.
Key points
- The ransomware claim names reichenau.at, an Austrian municipality’s digital information and service platform, as the victim.
- The claim is attributed to Safepay and links to a post on the group’s onion site: hxxp://safepaypfxntwixwjrlcscft433ggemlhgkkdupi2ynhtcmvdgubmoyd[.]onion/blog/post/reichenauat/.
- Ransomware.live lists the claim as published and discovered on September 8, 2026.
- The source says it cannot confirm the claim’s accuracy and invites an official statement from the affected organization.
Article Details
- Victim
- reichenau.at
- Victim Domain
- reichenau.at
- Claim Date
- 2026-09-08
- Encryption Status
- Unknown
- Exfiltration Status
- Unknown
- Ransom Demand
- Unknown
- Leak Status
- Claim listed; the source says it cannot confirm the claim's accuracy.