
Netskope Links 29 Fake Banks to a Shared Phishing Kit
Summary
Netskope linked 29 fake-bank sites to a shared kit designed to harvest banking credentials and personal information. Common page artifacts connected deployments, while weak initial detection coverage and disposable domains challenged reputation-based defenses.
Key points
- Netskope Threat Labs tracked the campaign from late September to November 11, 2026, identifying 29 fake-bank domains, with finance and banking organizations the most frequently targeted sector.
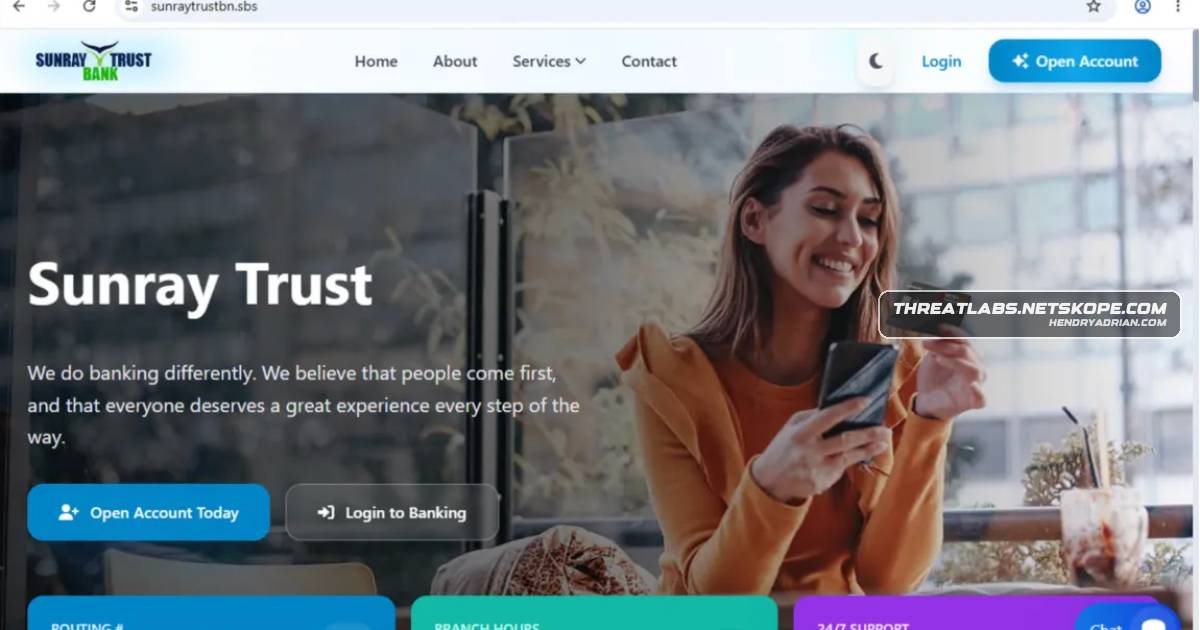
- Captured pages shared a template, tagline, routing number, support number, and navigation structure; one retained the “EMENDY INVEST” template branding.
- About one-third of the domains had no VirusTotal detections at first observation; the others averaged fewer than five detections across roughly 90 engines.
- One fake-bank site, sunraytrustbn[.]sbs, was first observed one day after registration. The campaign used disposable or abuse-friendly domain endings.
- The researchers found fake-bank identities promoted through a business-information site and used as contact details on a real-estate website, helping create a facade of legitimacy.
- Netskope says its inline phishing detection caught pages on day zero and blocked revisits, subpages, and an evasion variant. It recommends inspecting web traffic, filtering URLs, and using remote browser isolation for higher-risk sites.
Article Details
- Attack Vectors
- Phishing websites used a shared, repeatedly deployed template with fake-bank branding.
- The sites offered account-opening and online-banking login flows designed to harvest credentials and personally identifiable information.
- The campaign used disposable domains and, in one reported case, a domain impersonating Unicredit Banca Nazionale.
- Defensive Notes
- Inspect HTTP and HTTPS traffic, including web and cloud traffic, to prevent visits to malicious websites.
- Use URL filtering to block known phishing and scam sites, and threat protection policies to inspect web content for unknown phishing and scams.
- Use Remote Browser Isolation when visiting higher-risk categories such as newly observed and newly registered domains.
Indicators of compromise
| Type | Indicator | Context |
|---|---|---|
| DOMAIN | 1stggbinc[.]cc | Fake-bank domain used for the First City Bank phishing site. |
| DOMAIN | alliancetrustcu[.]pro | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | allyunitybn[.]com | Allyunity Bank phishing domain; the article reports a CAPTCHA-evasion variant. |
| DOMAIN | apextrustfinbank[.]com | Apex Trust Financial Bank phishing domain using the campaign's shared site template. |
| DOMAIN | ardenovabank[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | bank[.]firstcp[.]live | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | brayfinance[.]online | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | clyntelitecapital[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | corepayfinance[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | glariontrust[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | globalheritagestandards[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | gulfcoastcu[.]org | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | heritageprivate[.]cc | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | hyperionglobalholdings[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | kinoxcapital[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | norexgo[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | northfieldreserve[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | northgatebnk[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | oakmontfb[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | premiummaya[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | qtbnk[.]com | Quartz Bank phishing domain; captured pages included login flows and shared phishing-kit branding. |
| DOMAIN | securecapitalcorporationlimited[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | sterlingtrusts[.]pro | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | sunraytrustbn[.]sbs | Fake-bank phishing domain; Netskope reports first observing it one day after registration. |
| DOMAIN | swiftpremiumcapital[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | ubnazionale[.]live[.]loadingloading[.]com[.]ng | Fake-bank phishing domain listed as impersonating Unicredit Banca Nazionale. |
| DOMAIN | vaultroyalb[.]com | Fake-bank domain observed in the campaign; used for a phishing site. |
| DOMAIN | westernfuturebnk[.]com | Western Future Bank phishing domain using the campaign's shared site template. |
| DOMAIN | westlinedigital[.]info | Fake-bank domain observed in the campaign; used for a phishing site. |
MITRE ATT&CK
Vendors
Products
Next Gen Secure Web GatewayNetskope’s AI-powered inline phishing detection, part of Threat Protection and the Next Gen Secure Web Gateway, analyzes web page content in real time as users access it.Remote Browser IsolationUse Remote Browser Isolation (RBI) technology to provide additional protection when there is a need to visit websites that fall in categories that can present higher risk, like Newly Observed and Newly RegisteredThreat ProtectionNetskope’s AI-powered inline phishing detection, part of Threat Protection and the Next Gen Secure Web Gateway, analyzes web page content in real time as users access it.
Industries
BankingSince late September 2026, Netskope Threat Labs has been tracking a phishing campaign involving fake online banking websites built using the same template.financeFinance and banking organizations were the most frequently targeted segment, representing nearly half of all affected organizations.