
How CTEM Helps Organizations Continuously Manage Threat Exposure
Summary
The article explains CTEM as a business-focused approach to managing exposure through scoping, discovery, prioritization, validation and mobilization, with practical steps for each stage.
Key points
- CTEM is presented as an iterative strategy for managing exposure across on-premises, cloud, SaaS, IoT and supply-chain environments.
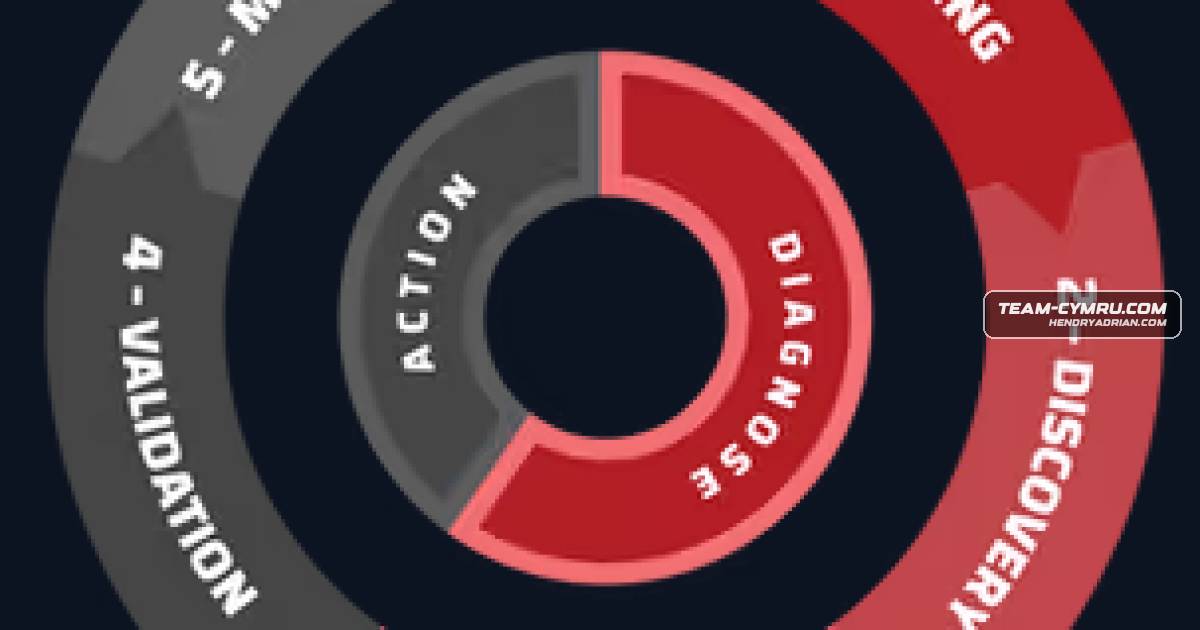
- Its five stages are scoping, discovery, prioritization, validation and mobilization.
- Suggested practices include inventorying assets, identifying critical systems, vulnerability scanning, threat intelligence and penetration testing.
- The article recommends prioritizing remediation by risk and business impact, then validating actions with simulated attack scenarios and effectiveness metrics.
- It advises linking CTEM outputs to incident response, employee training and cross-functional coordination.
- The article cites Gartner's prediction that organizations using CTEM will be three times less likely to suffer a breach by 2026.
Article Details
- Topic
- Continuous Threat Exposure Management (CTEM) as a proactive, iterative approach to identifying, prioritizing, validating, and managing organizational cybersecurity exposure.